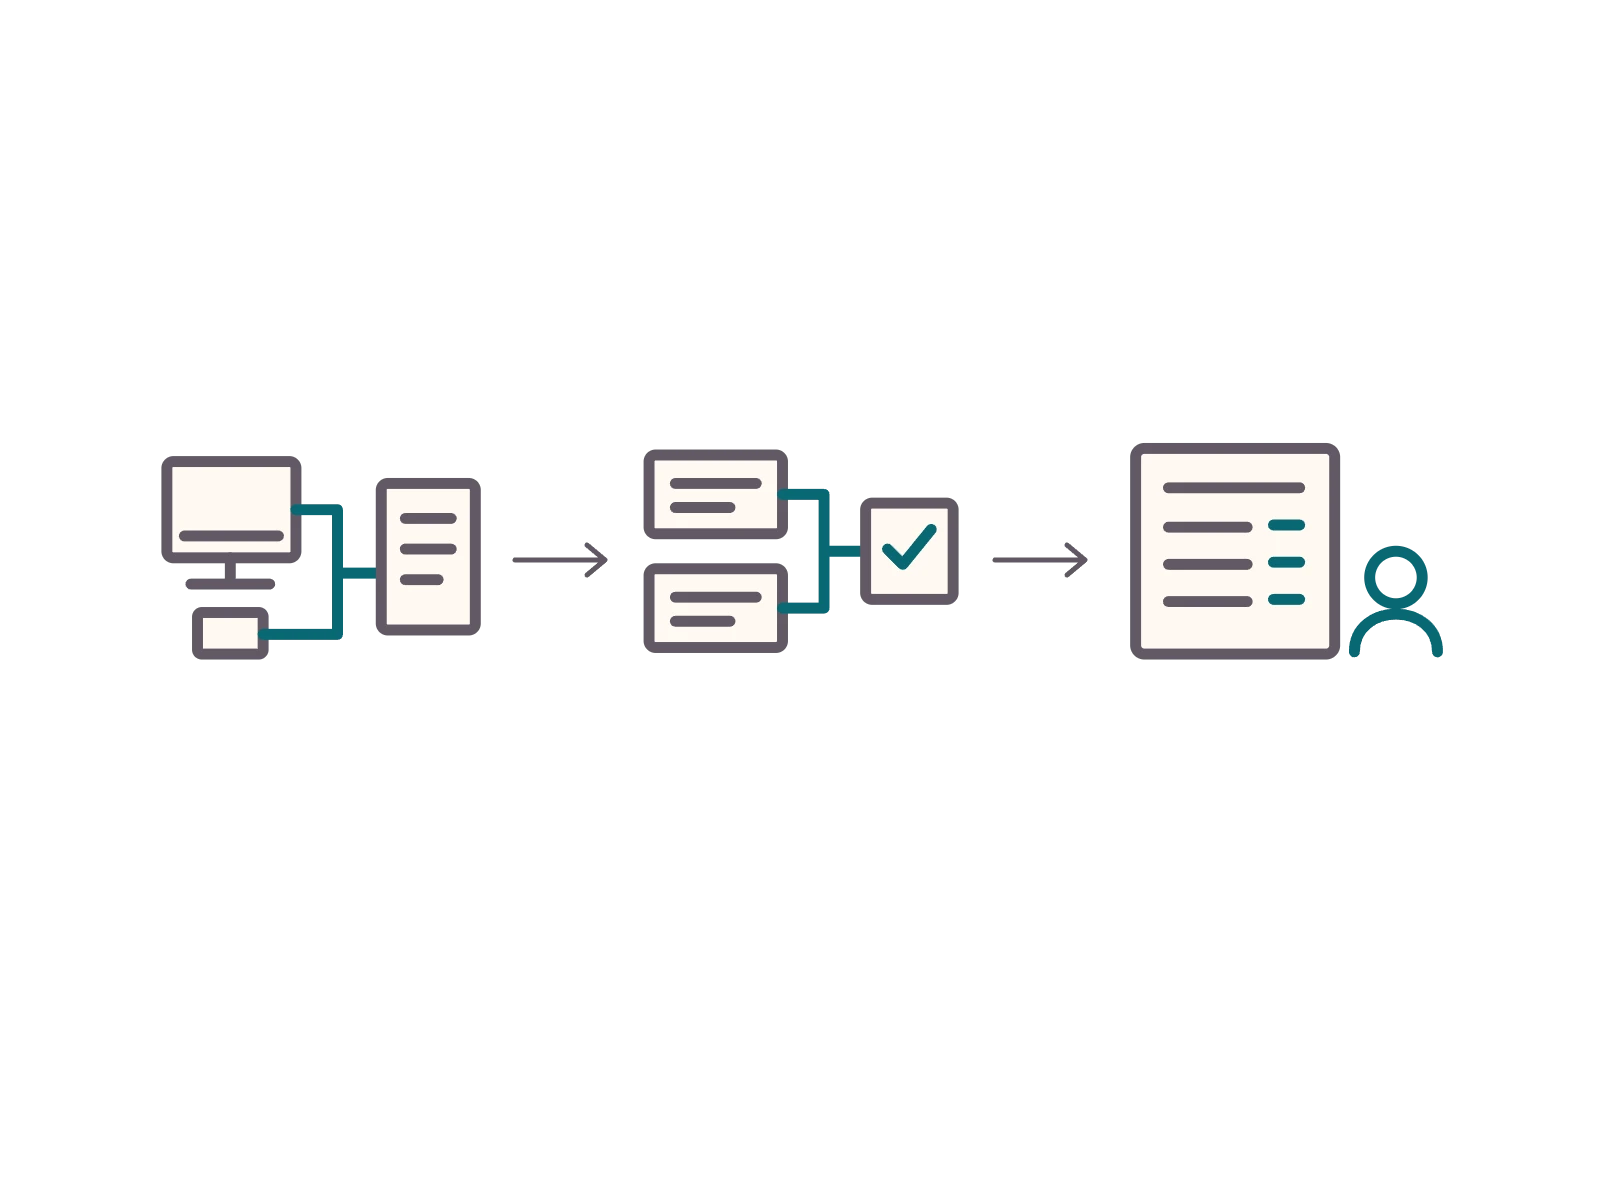
- Endpoints en logsVerzamelen
Toestellen sturen logs en beveiligingsevents.
- Regels en signalenDetecteren
Wazuh past regels toe en bundelt signalen.
- Alert en beoordelingOpvolgen
Een melding maakt gerichte controle mogelijk.
Bedrijf / Technische realisatie
Wazuh SIEM: Centrale Security Monitoring
Een eigen technische realisatie met Wazuh voor centrale logverzameling, endpointauditing, Proxmox-provisioning en configureerbare Telegram-alerts.
Projectgegevens
Beveiligingsincidenten in het donker
Veel IT-omgevingen hebben geen centraal inzicht in wat er zich afspeelt op individuele servers en clients. Mislukte inlogpogingen, brute-force aanvallen op SSH-poorten, wijzigingen in kritieke systeembestanden (file integrity) en de uitvoering van verdachte scripts blijven vaak onopgemerkt.
Het doel van dit project was om een centraal SIEM (Security Information and Event Management)-platform te implementeren. De technische scope omvat geautomatiseerde provisioning, logverzameling voor ondersteunde endpoints en configureerbare waarschuwingen bij geselecteerde events.
De Uitdagingen
- Geen centraal log-overzicht over meerdere OS-platforms
- Overvloed aan valse alarmen (noise) maskeert echte incidenten
- Handmatige server-installatie kost tijd en is foutgevoelig
- Beveiligers missen snelle notificaties buiten het dashboard
De Oplossingen
- Wazuh SIEM-agents op geselecteerde endpoints
- OSSEC regelsets om ruis te filteren en te prioriteren
- Geautomatiseerde Proxmox deployment-scripts
- Custom Python integratie voor directe Telegram notificaties
SOC Infrastructuur & Alerting
Wazuh SIEM is uitgerold als een centrale Linux VM op Proxmox. De auditing verloopt in drie lagen:
Automated Provisioning
Met behulp van `deploy_wazuh_vm.sh` wordt de VM automatisch aangemaakt en geconfigureerd op de hypervisor, inclusief opslag-toewijzing en netwerkconfiguratie.
File Integrity & Syscheck
De agents kunnen endpoints op wijzigingen in geselecteerde systeembestanden en registersleutels controleren. Of een afwijking een alert triggert, hangt af van de ingestelde regels.
Telegram Push-Alerts
Het custom integratiescript wazuh-telegram-integration.py kan alerts boven een ingestelde prioriteit naar Telegram sturen, met beschikbare event- en regelcontext.
Ontwerpkeuze: Telegram is een aanvullend meldingskanaal. Het SIEM-dashboard, eventbron en een menselijke incidentbeoordeling blijven leidend voor de vervolgactie.
Gebruikte technologieën
Wilt u meer zicht op security-events?
Van SIEM-implementaties tot intrusion detection en security-hardening — ik ontwerp controleerbare monitoringoplossingen op maat.
Bespreek uw project Bekijk andere cases